Chỉ định quyền truy cập vào các tài khoản cụ thể
Cách cấp quyền cho nhân viên truy cập vào các tài khoản sàn giao dịch cụ thể trong Pilotbot để họ chỉ thấy và quản lý những gì bạn cho phép.
Pilotbot Team
Tác giả
Trên trang này
- Kiến trúc giới hạn: Cách thức hoạt động của liên kết Vai trò × Tài khoản
- Hướng dẫn từng bước: Cách chỉ định quyền truy cập tài khoản
- Ma trận quyền hạn: Kết hợp vai trò và tài khoản được chỉ định
- 4 kịch bản tổ chức vận hành đã được kiểm chứng trong văn phòng P2P
- Kịch bản 1. Phân chia ca trực cho nhân viên vận hành (Ngày / Đêm)
- Kịch bản 2. Chuyên môn hóa theo từng sàn giao dịch (Bộ phận Bybit và Bộ phận Binance)
- Kịch bản 3. Đào tạo nhân viên mới an toàn (Onboarding)
- Kịch bản 4. Kiểm soát kế toán độc lập từ bên ngoài
- Các bài viết liên quan
Mở rộng quy mô kinh doanh P2P chắc chắn đòi hỏi phải phân chia trách nhiệm. Khi trong không gian giao dịch có hàng chục cặp liên kết trên Binance, Bybit và HTX, việc cấp cho nhân viên quyền truy cập xuyên suốt vào tất cả các tài khoản sẽ biến thành một rủi ro vận hành nghiêm trọng. Lỗi lầm của người mới trên tài khoản của người khác, việc vô tình tắt một quảng cáo có lợi nhuận cao hoặc rò rỉ thông tin về doanh thu — cái giá của việc thiếu ranh giới cô lập là quá đắt.
Trong Pilotbot triển khai một mô hình phân quyền không khoan nhượng. Bảo mật được xây dựng dựa trên công thức cốt lõi: Vai trò (những hành động nào được phép) nhân với Tài khoản được chỉ định (những tài khoản nào được áp dụng các hành động đó). Điều này trao cho chủ sở hữu khả năng phân chia khu vực trách nhiệm trong nhóm một cách chuẩn xác đến từng chi tiết.
Kiến trúc giới hạn: Cách thức hoạt động của liên kết Vai trò × Tài khoản
Quản lý quyền truy cập trong Pilotbot được chia thành hai chiều độc lập — chiều sâu và phạm vi:
- Vai trò (chiều sâu quyền hạn) — xác định tập hợp các công cụ khả dụng: chế độ «chỉ đọc», quyền bật và tắt quảng cáo, chỉnh sửa chiến lược market-maker hoặc quản lý các thành viên trong nhóm.
- Tài khoản được chỉ định (phạm vi quyền hạn) — xác định danh sách chính xác các tài khoản sàn giao dịch mà vai trò đó có hiệu lực.
Một nhân viên có quyền Quản lý trên tài khoản Bybit-1 có thể cấu hình chiến lược và bật tự động hóa trên tài khoản cụ thể này. Nhưng nếu tài khoản Bybit-2 không được chỉ định cho họ, họ thậm chí sẽ không thể biết được sự tồn tại của nó trong không gian làm việc.
Hướng dẫn từng bước: Cách chỉ định quyền truy cập tài khoản
Việc thiết lập liên kết tài khoản được thực hiện trong bảng quản lý nhóm chỉ trong vài giây:
- Ở menu điều hướng bên trái của Pilotbot, mở mục Nhóm (Team).
- Trong bảng danh sách nhân viên, tìm chuyên viên cần chỉnh sửa và nhấn vào dòng tên của họ hoặc biểu tượng chỉnh sửa.
- Trong thẻ cài đặt mở ra, tìm khối Tài khoản sàn giao dịch (Exchange Accounts).
- Tích chọn chính xác các tài khoản sàn giao dịch (Binance, Bybit, HTX) mà chuyên viên đó được phép làm việc.
- Nhấn Lưu thay đổi.
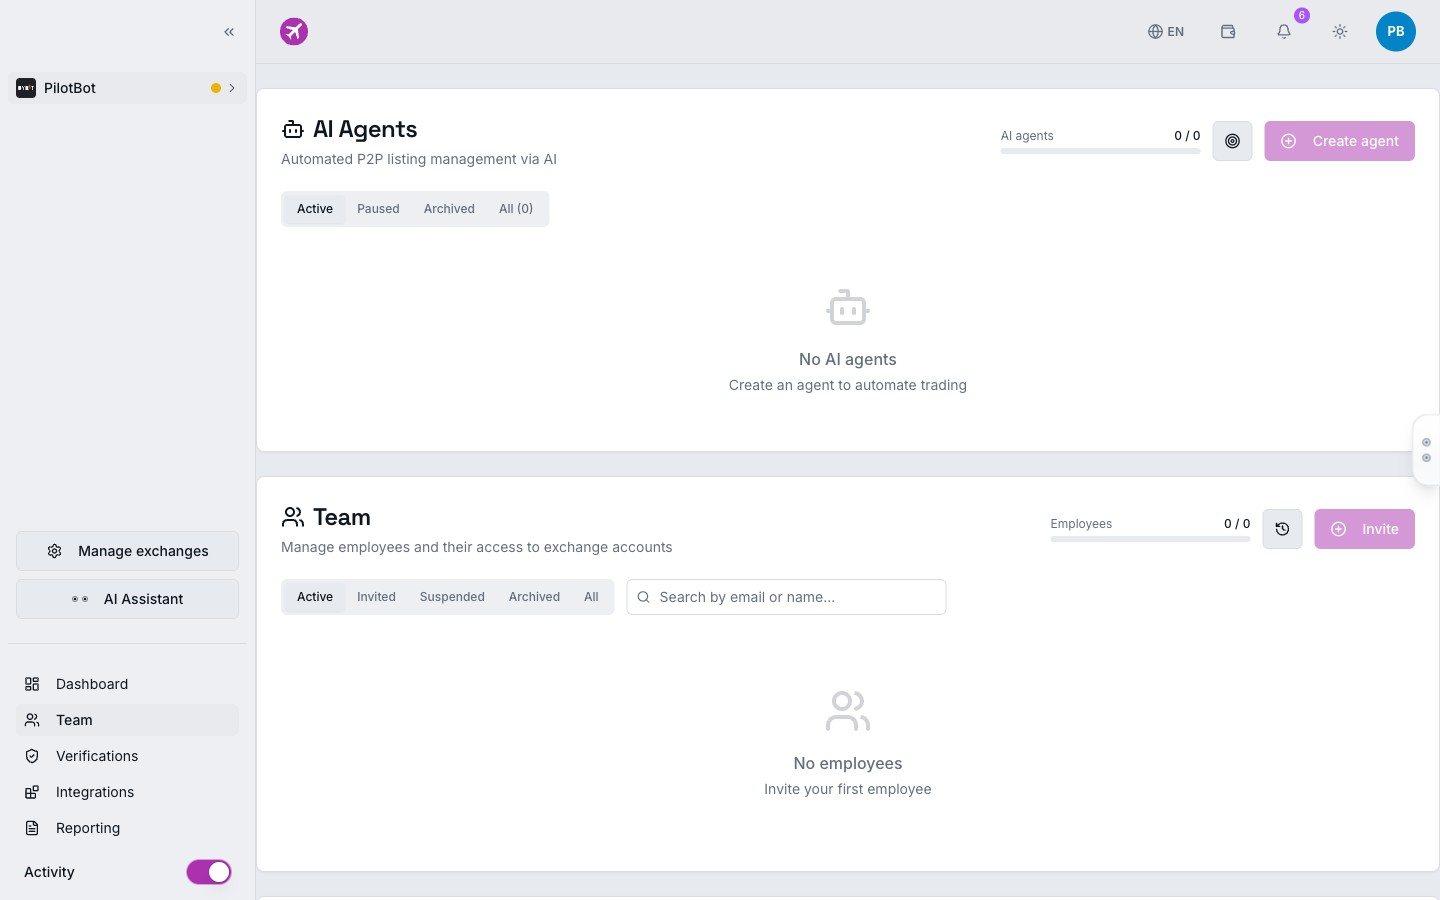
Sau khi lưu, hệ thống sẽ cập nhật ngay lập tức ma trận quyền truy cập trong cơ sở dữ liệu. Người dùng không cần phải đăng nhập lại — không gian làm việc của họ sẽ được tái cấu trúc ngay lập tức theo phạm vi mới.
Ma trận quyền hạn: Kết hợp vai trò và tài khoản được chỉ định
Sự kết hợp giữa mô hình vai trò và việc chỉ định tài khoản theo phạm vi tạo nên một ma trận trách nhiệm rõ ràng:
| Vai trò nhân viên | Quyền trên tài khoản được chỉ định | Quyền trên tài khoản không được chỉ định | Quản lý khóa và số dư |
|---|---|---|---|
| Chủ sở hữu (Owner) | Toàn quyền kiểm soát tuyệt đối (tất cả tài khoản) | Không áp dụng (nhìn thấy tất cả) | Toàn quyền truy cập, thêm và xóa khóa API |
| Quản lý (Manager) | Chỉnh sửa quảng cáo, khởi chạy và tinh chỉnh chiến lược | Cô lập hoàn toàn (tài khoản bị ẩn) | Xem trạng thái API, không được phép quản lý |
| Nhà giao dịch (Trader) | Bật/tắt quảng cáo, theo dõi mức chênh lệch (spread) | Cô lập hoàn toàn (tài khoản bị ẩn) | Không có quyền truy cập khóa và cài đặt |
| Người quan sát (Viewer) | Giám sát sổ lệnh và danh sách quảng cáo ở chế độ «chỉ đọc» | Cô lập hoàn toàn (tài khoản bị ẩn) | Không có quyền truy cập |
| Kiểm toán viên (Auditor) | Xem lịch sử giao dịch và nhật ký để ghi chép kế toán | Cô lập hoàn toàn (tài khoản bị ẩn) | Không có quyền truy cập |
4 kịch bản tổ chức vận hành đã được kiểm chứng trong văn phòng P2P
Kịch bản 1. Phân chia ca trực cho nhân viên vận hành (Ngày / Đêm)
Giao dịch P2P 24/7 đòi hỏi sự phân định ranh giới trách nhiệm rõ ràng giữa các ca. Bạn có thể chỉ định cho nhân viên ca ngày một nhóm tài khoản phụ, và ca đêm một nhóm tài khoản phụ khác. Điều này loại bỏ sự nhầm lẫn về việc nhân viên nào đã đặt sai hạn mức hoặc không kịp xử lý lệnh đối ứng.
Kịch bản 2. Chuyên môn hóa theo từng sàn giao dịch (Bộ phận Bybit và Bộ phận Binance)
Nếu bạn có những chuyên viên tập trung duy nhất vào cơ chế của Bybit (đặc thù phương thức thanh toán fiat, thời gian khiếu nại), hãy chỉ chỉ định tài khoản Bybit cho họ. Họ sẽ không bị phân tâm bởi các quảng cáo song song trên Binance, và giao diện sẽ luôn gọn gàng, tập trung tối đa.
Kịch bản 3. Đào tạo nhân viên mới an toàn (Onboarding)
Khi tuyển dụng nhân viên mới, hãy phân bổ cho họ một tài khoản phụ riêng biệt phục vụ đào tạo với số tiền ký quỹ giới hạn. Chỉ định vai trò Trader cho người mới trên tài khoản đó. Ngay cả khi xảy ra sai sót nghiêm trọng, nhân viên mới cũng không thể tác động đến các tài khoản chủ lực của công ty với nguồn vốn lưu động lớn.
Kịch bản 4. Kiểm soát kế toán độc lập từ bên ngoài
Mời kế toán hoặc chuyên viên phân tích tài chính với vai trò Kiểm toán viên (Auditor), cấp quyền truy cập vào tất cả các tài khoản. Họ có thể trích xuất dữ liệu phân tích, đối soát báo cáo giao dịch và đối chiếu doanh thu mà không có bất kỳ khả năng nào vô tình can thiệp vào hoạt động của các thuật toán định giá.