Atribuição de acesso a contas específicas
Como conceder a um colaborador acesso a contas de exchange específicas no Pilotbot, para que ele veja e gerencie apenas o que você permitir.
Pilotbot Team
Autor
Nesta página
- Arquitetura de restrição: como funciona a combinação Função × Conta
- Guia passo a passo: como atribuir acesso às contas
- Matriz de permissões: combinações de funções e contas atribuídas
- 4 cenários comprovados de organização do trabalho em uma operação P2P
- Cenário 1. Trabalho por turnos de operadores (Dia / Noite)
- Cenário 2. Especialização por exchanges (Departamento Bybit e Departamento Binance)
- Cenário 3. Onboarding seguro de estagiários
- Cenário 4. Controle contábil externo
- Artigos relacionados
Escalar um negócio P2P exige inevitavelmente a divisão de responsabilidades. Quando o espaço de negociação envolve dezenas de pares e anúncios na Binance, Bybit e HTX, conceder aos colaboradores acesso irrestrito a todas as contas transforma-se em um risco operacional crítico. O erro de um novato em uma conta que não era dele, a desativação acidental de um anúncio de alta rentabilidade ou o vazamento de dados de faturamento — o preço de não ter perímetros isolados é alto demais.
No Pilotbot, implementamos um modelo intransigente de separação de privilégios. A segurança baseia-se em uma fórmula fundamental: Função (quais ações são permitidas) multiplicada por Contas atribuídas (a quais contas essas ações se aplicam). Isso dá ao proprietário a capacidade de distribuir áreas de responsabilidade na equipe com precisão cirúrgica.
Arquitetura de restrição: como funciona a combinação Função × Conta
O gerenciamento de acesso no Pilotbot é dividido em duas dimensões independentes — profundidade e perímetro:
- Função (profundidade dos privilégios) — define o conjunto de ferramentas acessíveis: modo "somente leitura", direito de ativar e desativar anúncios, edição de estratégias de formador de mercado (market maker) ou gerenciamento de membros da equipe.
- Contas atribuídas (perímetro dos privilégios) — estabelece a lista exata de contas de exchange nas quais essa função tem validade.
Um colaborador com privilégios de Gerente na conta Bybit-1 pode configurar estratégias e ativar a automação nessa conta específica. Mas se a conta Bybit-2 não estiver atribuída a ele, ele não conseguirá nem mesmo saber de sua existência no espaço de trabalho.
Guia passo a passo: como atribuir acesso às contas
A configuração da vinculação de contas é realizada no painel de gerenciamento de equipe em questão de segundos:
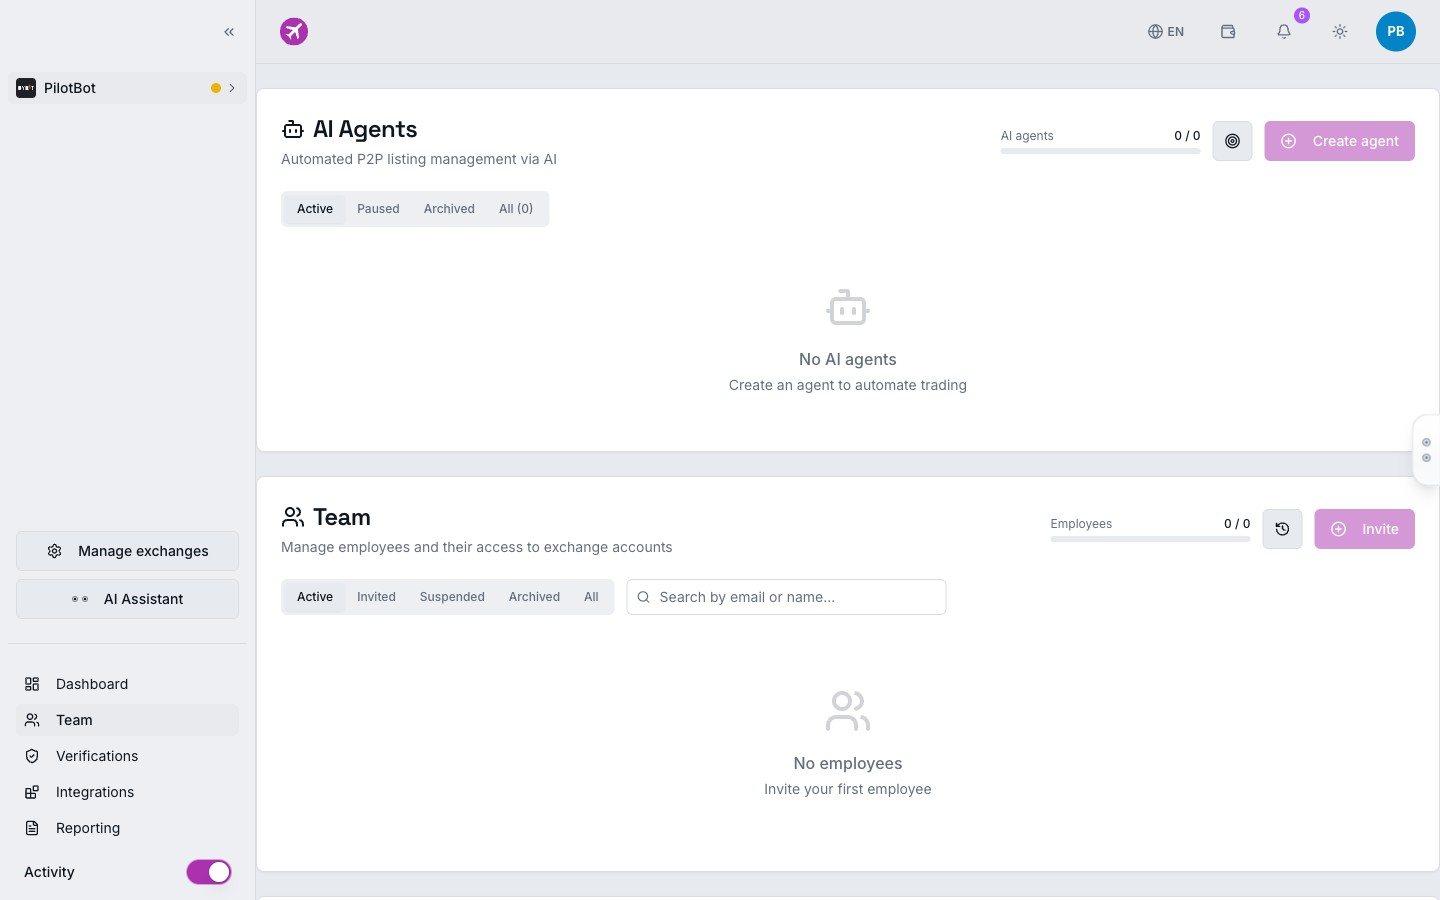
- No menu de navegação à esquerda do Pilotbot, abra a seção Equipe (Team).
- Na tabela de colaboradores, localize o profissional desejado e clique na linha com o nome dele ou no ícone de edição.
- No painel de configurações que se abre, localize o bloco Contas de exchange (Exchange Accounts).
- Marque as caixas de seleção exatamente das contas de exchange (Binance, Bybit, HTX) com as quais o profissional deve trabalhar.
- Clique em Salvar alterações.
Após salvar, o sistema atualiza instantaneamente a matriz de permissões de acesso no banco de dados. O usuário não precisa fazer login novamente — seu espaço de trabalho é reconfigurado imediatamente para o novo perímetro.
Matriz de permissões: combinações de funções e contas atribuídas
A combinação do modelo de funções com a atribuição granular de contas cria uma matriz clara de responsabilidade:
| Função do colaborador | Acesso na conta atribuída | Acesso em conta não atribuída | Gerenciamento de chaves e saldos |
|---|---|---|---|
| Proprietário (Owner) | Controle absoluto (todas as contas) | Não se aplica (visualiza tudo) | Acesso total, adição e remoção de chaves de API |
| Gerente (Manager) | Edição de anúncios, inicialização e ajuste fino de estratégias | Isolamento total (conta oculta) | Visualização do status da API, gerenciamento não permitido |
| Trader (Trader) | Ativação/desativação de anúncios, monitoramento de spread | Isolamento total (conta oculta) | Sem acesso a chaves e configurações |
| Visualizador (Viewer) | Monitoramento do livro e da vitrine em modo «read-only» | Isolamento total (conta oculta) | Acesso inexistente |
| Auditor (Auditor) | Visualização do histórico de negociações e registros contábeis | Isolamento total (conta oculta) | Acesso inexistente |
4 cenários comprovados de organização do trabalho em uma operação P2P
Cenário 1. Trabalho por turnos de operadores (Dia / Noite)
A negociação P2P 24 horas por dia exige uma separação clara das áreas de responsabilidade entre os turnos. Você pode vincular aos operadores diurnos um pool de subcontas e ao turno da noite outro pool. Isso elimina a dúvida sobre qual operador configurou um limite incorreto ou não conseguiu processar uma ordem a tempo.
Cenário 2. Especialização por exchanges (Departamento Bybit e Departamento Binance)
Se você possui profissionais focados exclusivamente nos mecanismos da Bybit (especificidades dos métodos de pagamento fiduciário, prazos de apelação), atribua a eles apenas as contas da Bybit. Eles não se distrairão com anúncios paralelos na Binance, e a interface permanecerá o mais limpa e focada possível.
Cenário 3. Onboarding seguro de estagiários
Ao contratar um novo membro, crie uma subconta de treinamento separada com um depósito operacional limitado. Atribua ao estagiário a função de Trader somente nessa conta. Mesmo em caso de erro grave, o novato não terá como afetar as contas principais da empresa com grande capital de giro.
Cenário 4. Controle contábil externo
Convide um contador ou analista financeiro com a função de Auditor, atribuindo a ele o acesso a todas as contas. Ele poderá extrair relatórios analíticos, auditar extratos operacionais e conciliar receitas sem qualquer risco de interferir acidentalmente no funcionamento dos algoritmos de precificação.