Назначение доступа к конкретным аккаунтам
Как дать сотруднику доступ к определённым биржевым аккаунтам в Pilotbot, чтобы он видел и управлял только тем, что вы позволяете.
Pilotbot Team
Автор
Содержание
- Архитектура ограничения: как работает связка Роль × Аккаунт
- Пошаговое руководство: как назначить доступ к аккаунтам
- Матрица полномочий: комбинации ролей и назначенных счетов
- 4 проверенных сценария организации работы в P2P-офисе
- Сценарий 1. Сменная работа операторов (День / Ночь)
- Сценарий 2. Специализация по биржам (Bybit-отдел и Binance-отдел)
- Сценарий 3. Безопасный онбординг стажеров
- Сценарий 4. Внешний бухгалтерский контроль
- Похожие статьи
Масштабирование P2P-бизнеса неизбежно требует распределения обязанностей. Когда в торговом пространстве задействованы десятки связок на Binance, Bybit и HTX, предоставление сотрудникам сквозного доступа ко всем счетам превращается в критический операционный риск. Ошибка новичка на чужом счете, случайное отключение высокодоходного объявления или утечка информации об оборотах — цена отсутствия изолированных контуров слишком высока.
В Pilotbot реализована бескомпромиссная модель разграничения прав. Безопасность строится на фундаментальной формуле: Роль (какие действия разрешены) умножается на Назначенные аккаунты (к каким счетам эти действия применяются). Это дает владельцу возможность ювелирно распределять зоны ответственности в команде.
Архитектура ограничения: как работает связка Роль × Аккаунт
Управление доступом в Pilotbot разделено на два независимых измерения — глубину и периметр:
- Роль (глубина полномочий) — определяет доступный набор инструментов: режим «только чтение», право включения и выключения объявлений, редактирование маркет-мейкерских стратегий или управление участниками команды.
- Назначенные аккаунты (периметр полномочий) — задает точный перечень биржевых счетов, внутри которых эта роль имеет силу.
Сотрудник с правами Менеджера на аккаунте Bybit-1 может настраивать стратегии и включать автоматизацию на этом конкретном счете. Но если аккаунт Bybit-2 за ним не закреплен, он не сможет даже узнать о его существовании в рабочем пространстве.
Пошаговое руководство: как назначить доступ к аккаунтам
Настройка привязки счетов выполняется в панели управления командой за считанные секунды:
- В левом навигационном меню Pilotbot откройте раздел Команда (Team).
- В таблице сотрудников найдите нужного специалиста и нажмите на строку с его именем или иконку редактирования.
- В открывшейся карточке настроек найдите блок Биржевые аккаунты (Exchange Accounts).
- Отметьте флажками именно те биржевые счета (Binance, Bybit, HTX), с которыми специалист должен работать.
- Нажмите Сохранить изменения.
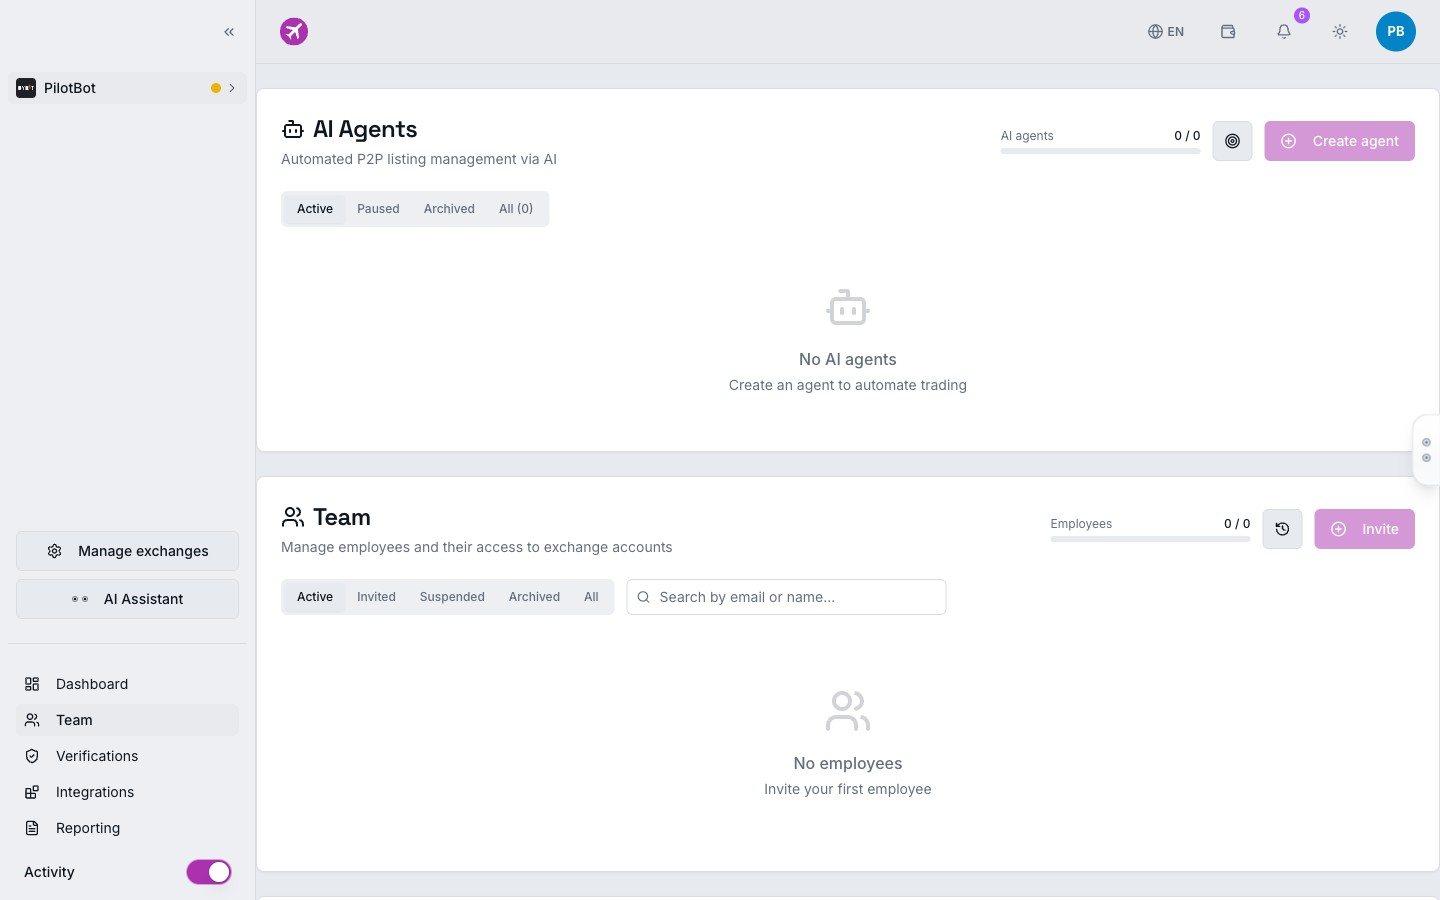
После сохранения система мгновенно обновляет матрицу прав доступа в базе данных. Пользователю не требуется перезаходить в свой аккаунт — его рабочее пространство мгновенно перестраивается под обновленный периметр.
Матрица полномочий: комбинации ролей и назначенных счетов
Сочетание ролевой модели и гранулярного назначения счетов формирует четкую матрицу ответственности:
| Роль сотрудника | Доступ на назначенном аккаунте | Доступ на неназначенном аккаунте | Управление ключами и балансами |
|---|---|---|---|
| Владелец (Owner) | Абсолютный контроль (все аккаунты) | Не применимо (видит всё) | Полный доступ, добавление и удаление API-ключей |
| Менеджер (Manager) | Редактирование объявлений, запуск и тонкая настройка стратегий | Полная изоляция (аккаунт скрыт) | Просмотр статуса API, управление не разрешено |
| Трейдер (Trader) | Включение/выключение объявлений, мониторинг спреда | Полная изоляция (аккаунт скрыт) | Нет доступа к ключам и настройкам |
| Наблюдатель (Viewer) | Мониторинг стакана и витрины в режиме «read-only» | Полная изоляция (аккаунт скрыт) | Доступ отсутствует |
| Аудитор (Auditor) | Просмотр истории сделок и журналов для ведения учета | Полная изоляция (аккаунт скрыт) | Доступ отсутствует |
4 проверенных сценария организации работы в P2P-офисе
Сценарий 1. Сменная работа операторов (День / Ночь)
Круглосуточная P2P-торговля требует четкого разделения зон ответственности между сменами. Вы можете закрепить за дневными операторами один пул субаккаунтов, а за ночной сменой — другой. Это исключает путаницу в том, кто именно из операторов выставил некорректный лимит или не успел обработать встречный ордер.
Сценарий 2. Специализация по биржам (Bybit-отдел и Binance-отдел)
Если у вас есть специалисты, сфокусированные исключительно на механике Bybit (особенности фиатных платежек, тайминги апелляций), назначьте им только аккаунты Bybit. Они не будут отвлекаться на параллельные объявления на Binance, а интерфейс останется максимально чистым и сфокусированным.
Сценарий 3. Безопасный онбординг стажеров
При найме нового сотрудника выделите ему отдельный учебный субаккаунт с ограниченным рабочим депозитом. Назначьте стажеру роль Трейдера только на этом счете. Даже в случае грубой ошибки новичок физически не сможет затронуть флагманские счета компании с крупным оборотным капиталом.
Сценарий 4. Внешний бухгалтерский контроль
Пригласите бухгалтера или финансового аналитика с ролью Аудитора, назначив ему доступ ко всем счетам. Он сможет выгружать аналитику, сверять торговые отчеты и сопоставлять доходы без малейшей возможности случайно вмешаться в работу алгоритмов ценообразования.