Asignar acceso a cuentas específicas
Cómo otorgar a un empleado acceso a cuentas de exchange particulares en Pilotbot, para que solo vea y gestione lo que tú autorices.
Pilotbot Team
Autor
En esta página
- Arquitectura de limitación: cómo funciona el binomio Rol × Cuenta
- Guía paso a paso: cómo asignar acceso a las cuentas
- Matriz de atribuciones: combinaciones de roles y cuentas asignadas
- 4 escenarios contrastados para organizar el trabajo en una oficina P2P
- Escenario 1. Trabajo por turnos de operadores (Día / Noche)
- Escenario 2. Especialización por exchanges (Departamento Bybit y departamento Binance)
- Escenario 3. Incorporación segura de personal en prácticas (Onboarding)
- Escenario 4. Supervisión contable externa
- Artículos relacionados
Escalar un negocio P2P exige de forma inevitable distribuir responsabilidades. Cuando en el entorno operativo conviven decenas de estrategias en Binance, Bybit y HTX, conceder a los empleados acceso indiscriminado a todas las cuentas se convierte en un riesgo operativo crítico. El error de un recién llegado en una cuenta ajena, la desactivación accidental de un anuncio altamente rentable o la fuga de información sobre volúmenes de facturación demuestran que el coste de no contar con perímetros aislados es inasumible.
En Pilotbot se ha implementado un modelo riguroso de delimitación de permisos. La seguridad se erige sobre una fórmula fundamental: Rol (qué acciones están permitidas) multiplicado por Cuentas asignadas (a qué cuentas se aplican dichas acciones). Esto brinda al propietario la capacidad de segmentar con precisión quirúrgica las zonas de responsabilidad en el equipo.
Arquitectura de limitación: cómo funciona el binomio Rol × Cuenta
La gestión de accesos en Pilotbot se estructura en dos dimensiones independientes: profundidad y perímetro:
- Rol (profundidad de atribuciones) — define el abanico de herramientas disponibles: modo de solo lectura, facultad de encendido y apagado de anuncios, edición de estrategias de market making o administración de miembros del equipo.
- Cuentas asignadas (perímetro de atribuciones) — establece la lista exacta de cuentas de exchange dentro de las cuales dicho rol tiene vigencia.
Un empleado con facultades de Manager en la cuenta Bybit-1 puede configurar estrategias y activar la automatización en esa cuenta en concreto. Sin embargo, si la cuenta Bybit-2 no está vinculada a su perfil, ni siquiera sabrá de su existencia en el espacio de trabajo.
Guía paso a paso: cómo asignar acceso a las cuentas
La configuración de vinculación de cuentas se efectúa en el panel de gestión del equipo en cuestión de segundos:
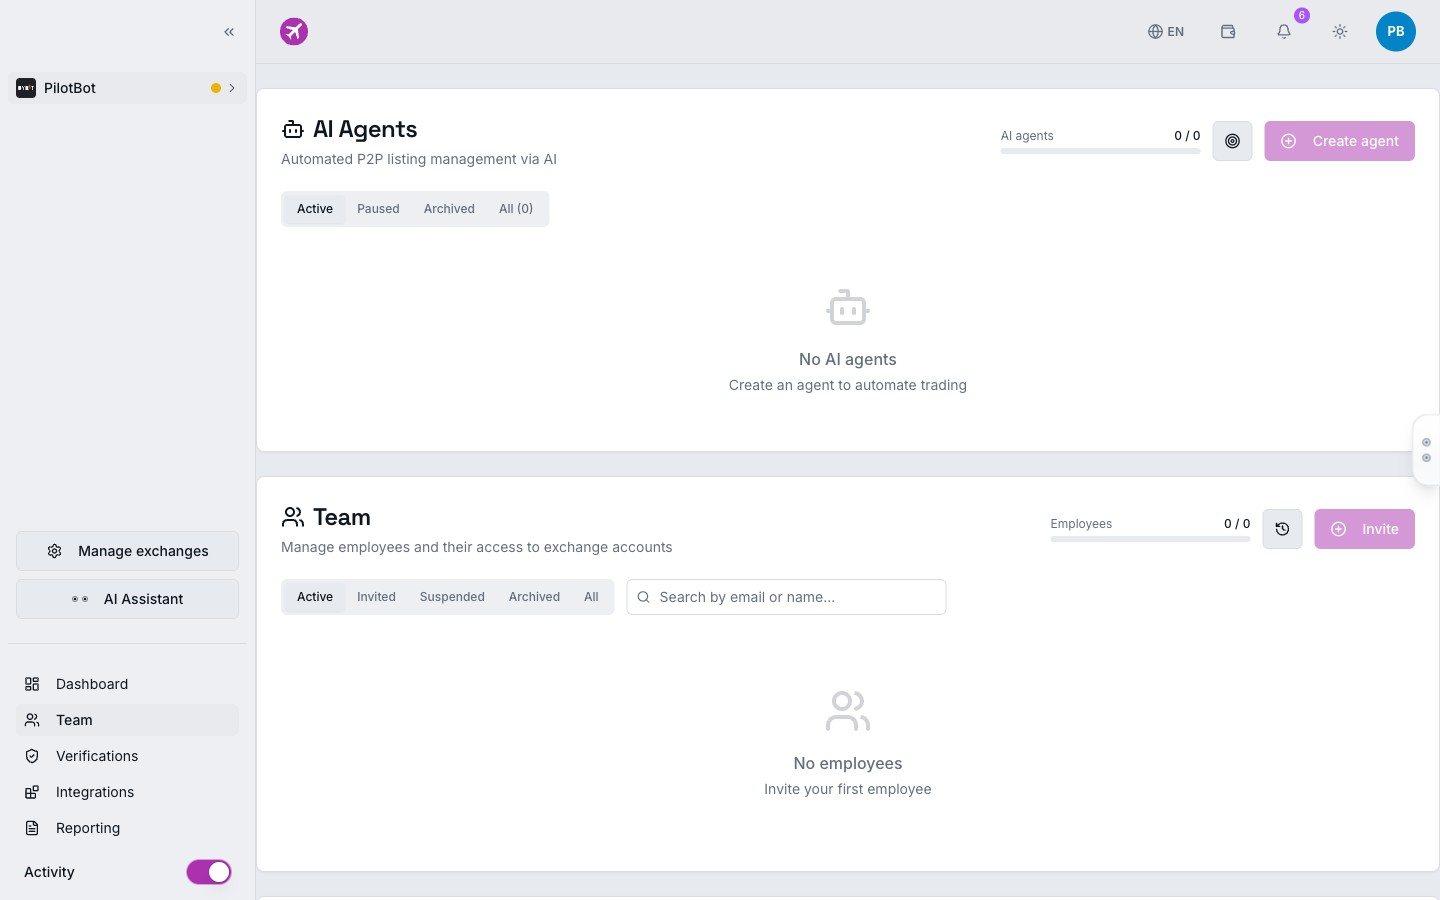
- En el menú de navegación izquierdo de Pilotbot, abre la sección Equipo (Team).
- En la tabla de empleados, localiza al profesional correspondiente y haz clic sobre la fila con su nombre o en el icono de edición.
- En la ficha de configuración que se despliega, dirígete al bloque Cuentas de exchange (Exchange Accounts).
- Marca con casillas de verificación únicamente aquellas cuentas de exchange (Binance, Bybit, HTX) en las que el especialista deba operar.
- Haz clic en Guardar cambios.
Tras guardar, el sistema actualiza de inmediato la matriz de permisos en la base de datos. El usuario no necesita cerrar y volver a iniciar sesión: su espacio de trabajo se adapta en tiempo real al nuevo perímetro configurado.
Matriz de atribuciones: combinaciones de roles y cuentas asignadas
La combinación del modelo de roles y la asignación granular de cuentas conforma una matriz de responsabilidad inequívoca:
| Rol del empleado | Acceso en la cuenta asignada | Acceso en cuentas no asignadas | Gestión de claves y saldos |
|---|---|---|---|
| Propietario (Owner) | Control absoluto (todas las cuentas) | No aplica (lo ve todo) | Acceso total, adición y eliminación de claves API |
| Manager (Gestor) | Edición de anuncios, lanzamiento y calibración de estrategias | Aislamiento total (cuenta oculta) | Consulta de estado de API, gestión no autorizada |
| Trader (Operador) | Activación/desactivación de anuncios, monitorización de spread | Aislamiento total (cuenta oculta) | Sin acceso a claves ni configuraciones |
| Observador (Viewer) | Monitorización del libro de órdenes y anuncios en modo «read-only» | Aislamiento total (cuenta oculta) | Acceso denegado |
| Auditor | Visualización de historial de operaciones y registros para contabilidad | Aislamiento total (cuenta oculta) | Acceso denegado |
4 escenarios contrastados para organizar el trabajo en una oficina P2P
Escenario 1. Trabajo por turnos de operadores (Día / Noche)
La operativa P2P 24/7 demanda una nítida separación de responsabilidades entre turnos. Puedes asignar a los operadores diurnos un pool específico de subcuentas, y al turno nocturno, otro distinto. Esto erradica confusiones sobre qué operador introdujo un límite incorrecto o no atendió a tiempo una orden entrante.
Escenario 2. Especialización por exchanges (Departamento Bybit y departamento Binance)
Si cuentas con especialistas dedicados en exclusiva a la operativa de Bybit (particularidades de métodos de pago fiat, tiempos de respuesta en apelaciones), asígnales únicamente cuentas de Bybit. No se distraerán con los anuncios paralelos de Binance y dispondrán de una interfaz completamente limpia y focalizada.
Escenario 3. Incorporación segura de personal en prácticas (Onboarding)
Al contratar a un nuevo integrante, asígnale una subcuenta de aprendizaje independiente con un saldo operativo acotado. Otórgale el rol de Trader exclusivamente sobre esa cuenta. Incluso ante un fallo grave, el recién llegado no podrá comprometer bajo ninguna circunstancia las cuentas nodriza de la empresa con grandes volúmenes de capital.
Escenario 4. Supervisión contable externa
Incorpora a un contable o analista financiero con el rol de Auditor y otórgale acceso a la totalidad de las cuentas. Podrá exportar analíticas, auditar informes de operaciones y conciliar ingresos sin la más mínima posibilidad de alterar accidentalmente los algoritmos de fijación de precios.