分配特定账户的访问权限
如何在 Pilotbot 中为员工分配特定交易所账户的访问权限,确保其仅能查看和操作您所允许的业务范围。
Pilotbot Team
作者
本页内容
精细化账户访问分配:如何建立 P2P 交易安全隔离圈
P2P 业务的规模化扩张必然需要合理分工。当交易工作区内同时运行着 Binance、Bybit 和 HTX 上的数十个套利链路时,向所有员工开放全量账户的全局访问权将演变为极其严峻的运营风险。新手在他人的账户上发生误操作、意外停用核心高收益广告,或是公司交易流水信息的非必要外泄——缺乏隔离屏障的代价极其高昂。
Pilotbot 实现了不妥协的权限隔离模型。安全防护建立在核心基础公式之上:角色(允许执行哪些操作) × 已分配账户(这些操作对哪些账户生效)。这赋予了所有者在团队内部精细雕琢职责边界的绝对能力。
权限隔离架构:角色 × 账户联动机制
Pilotbot 中的访问控制划分为两个彼此独立的维度——深度与边界:
- 角色(权限深度) — 决定可使用的工具集合:只读模式、广告开关控制权、做市策略编辑权或团队成员管理权。
- 已分配账户(权限边界) — 划定该角色在哪些具体的交易所账户范围内生效。
一名在 Bybit-1 账户上拥有“经理”角色的员工,可以在该特定账户上配置策略并启用自动化;但只要 Bybit-2 账户未分配给他,他甚至无法在工作区中感知到 Bybit-2 的存在。
操作指南:如何为成员分配账户权限
在团队管理面板中设置账户关联仅需几秒钟:
- 在 Pilotbot 左侧主导航菜单中打开团队(Team)板块。
- 在成员列表中找到目标人员,点击其姓名所在行或右侧的编辑图标。
- 在展开的配置面板中找到交易所账户(Exchange Accounts)模块。
- 勾选该成员需要负责维护的具体交易所账户(Binance、Bybit、HTX)。
- 点击保存更改。
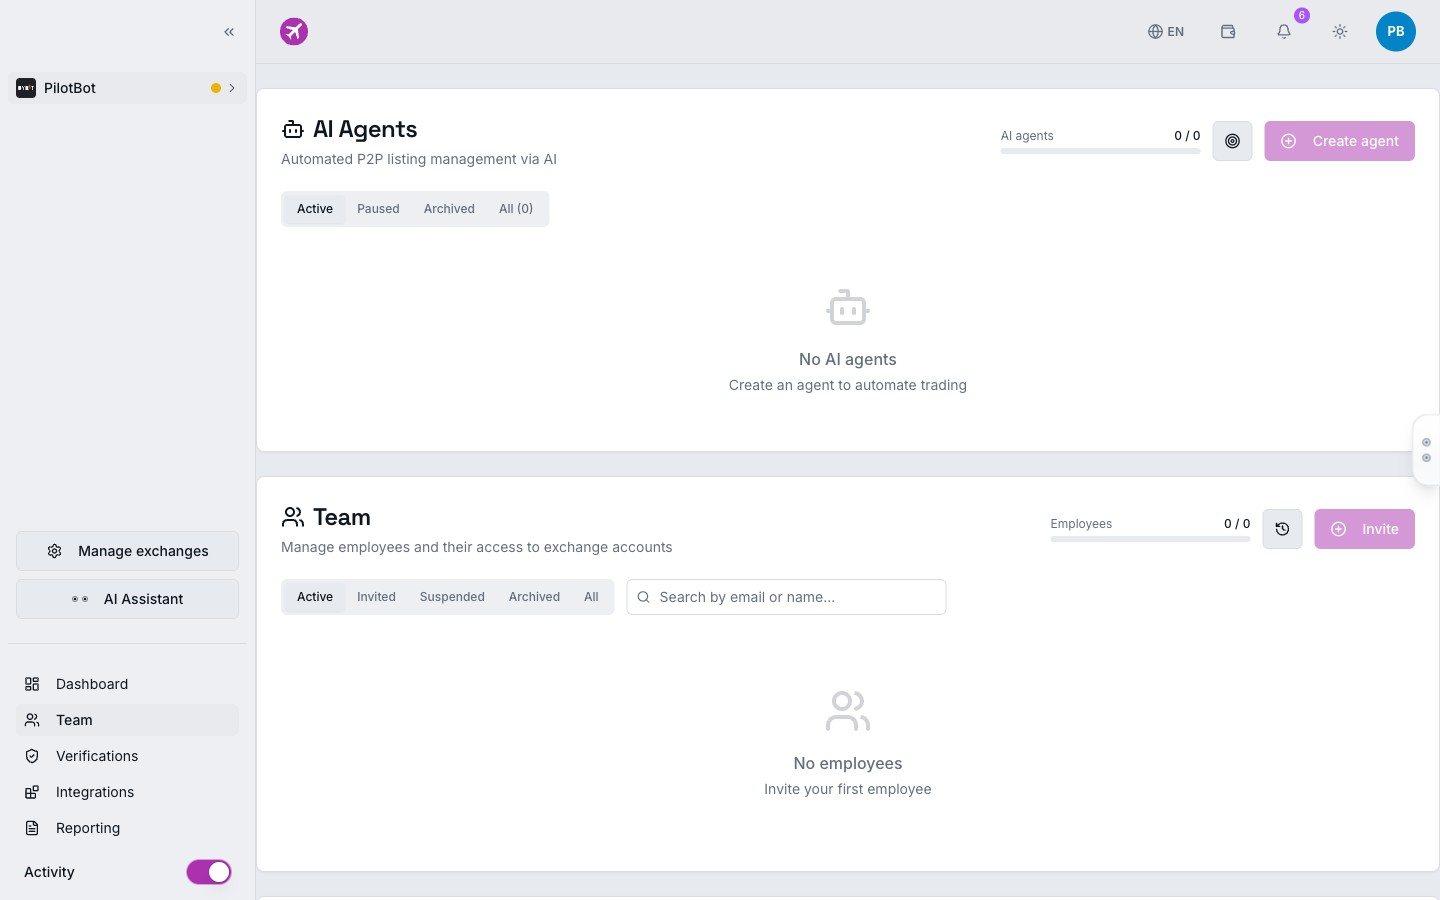
保存后,系统会在数据库层即刻刷新权限矩阵。用户无需重新登录账户——其工作空间界面会在瞬间无缝重构为最新的权限边界。
权限矩阵:角色与指派账户组合一览
角色模型与精细化账户分配相结合,形成了层次分明的责任矩阵:
| 员工角色 | 在已指派账户上的权限 | 在未指派账户上的权限 | 密钥与余额管理权 |
|---|---|---|---|
| 所有者 (Owner) | 绝对控制权(覆盖全部账户) | 不适用(全域可见) | 完全掌控,可添加与删除 API 密钥 |
| 经理 (Manager) | 编辑广告、启动及微调策略 | 完全隔离(账户完全隐藏) | 可查看 API 状态,无权修改配置 |
| 交易员 (Trader) | 开启/关闭广告、监视价差 | 完全隔离(账户完全隐藏) | 无权查看密钥与核心设置 |
| 查看者 (Viewer) | 监控盘口深度与广告(只读) | 完全隔离(账户完全隐藏) | 无访问权限 |
| 审计员 (Auditor) | 查看交易历史与审计日志用于记账 | 完全隔离(账户完全隐藏) | 无访问权限 |
P2P 交易团队的 4 大经典组织架构方案
方案 1:轮班制管理(白班 / 夜班)
全天候 24/7 运营的 P2P 交易需要清晰划分班次责任区。您可以将一组子账户分配给白班操作员,将另一组分配给夜班团队。这彻底消除了对于“哪位操作员误设了限额”或“谁未能及时处理对手方订单”的推诿与混淆。
方案 2:交易所专项分工(Bybit 组与 Binance 组)
若团队中有专精于 Bybit 规则(法币支付特性、申诉仲裁时效)的人员,可为其仅分配 Bybit 账户。他们将不受 Binance 上并行广告的干扰,工作界面更加清爽聚焦。
方案 3:新人安全入职与试训
录用新员工时,为其分配独立的教学子账户,并注入小额测试流动资金。仅在该账户上为新人分配交易员角色。即便新人出现重大操作疏忽,在物理上也绝不可能波及存放公司主力流动资金的大额核心账户。
方案 4:外部财务与独立风控
邀请会计师或财务分析师担任审计员角色,并赋予其所有账户的访问权限。他们可以随时导出交易分析、核对收益流水,而完全没有因误触干扰算法定价机制的风险。